

Quello che questa sequenza racconta è un caso senza precedenti nella storia dell’AI.
Che dico? È un caso senza precedenti nella storia dei rapporti tra forza lavoro e politica. Forse, nella storia dell’umanità intera.
In cinque mesi Anthropic (l’azienda madre di Claude e degli LLM più all’avanguardia del momento) ha scoperto che il proprio prodotto più diffuso era stato usato in un’operazione militare, ha rifiutato un contratto da 200 milioni di dollari, ha visto il suo modello più potente trapelare per errore, e ha costruito una risposta.
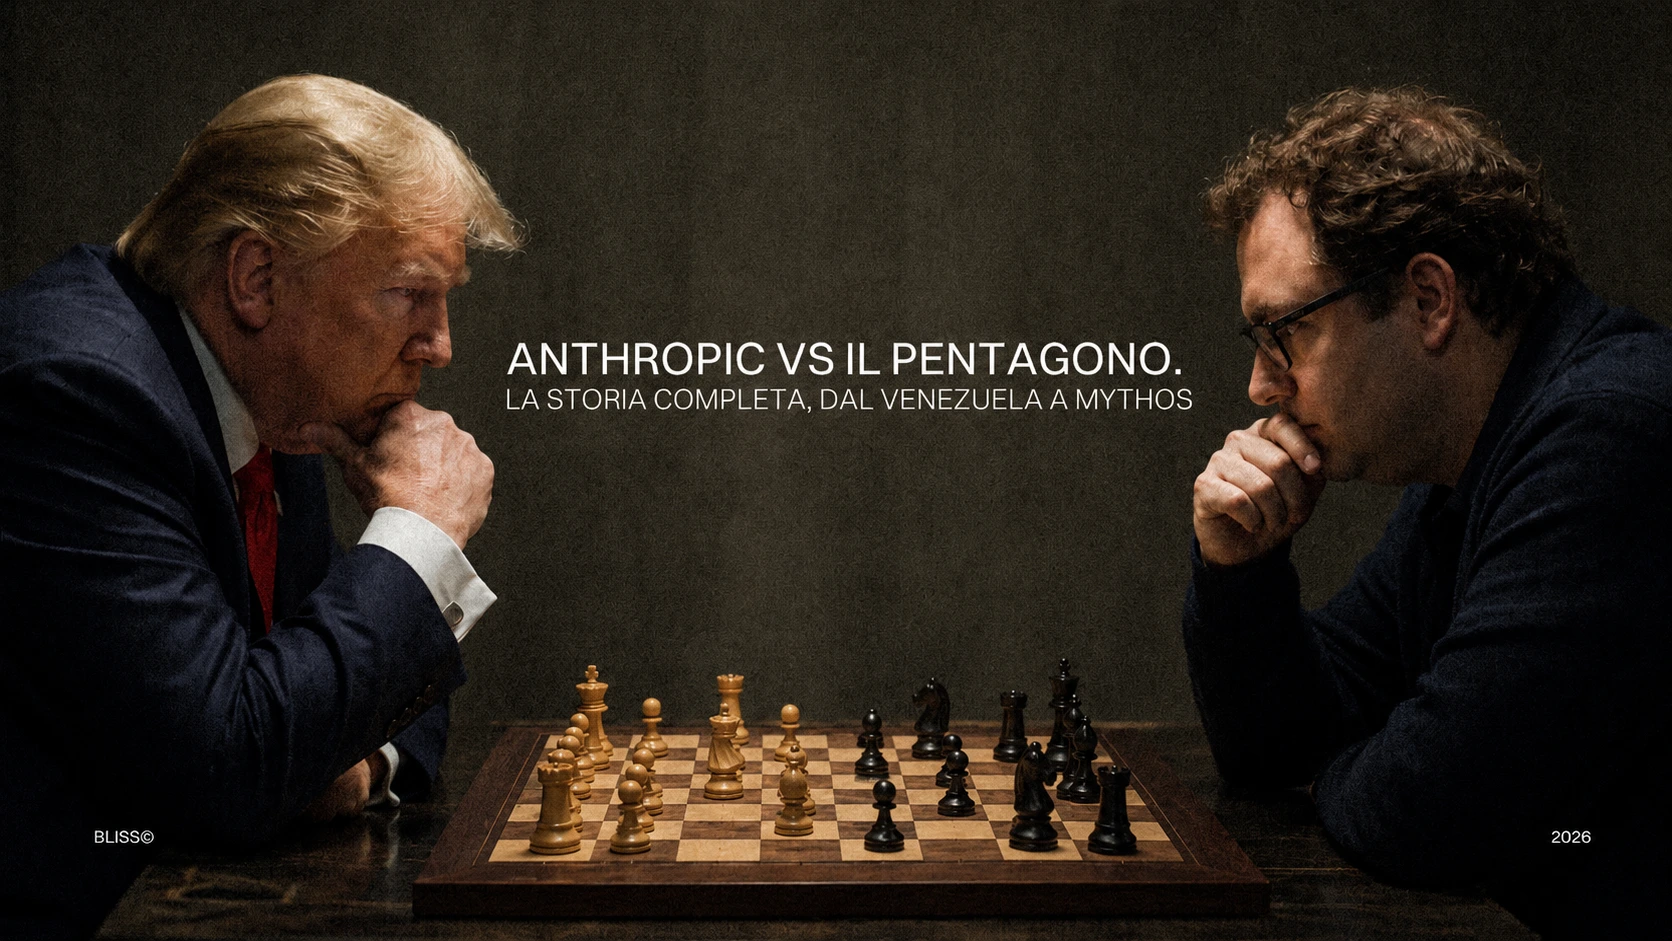
Questa è la sequenza dei fatti. Ma è anche di più: è la storia dei principi, e della governance, che hanno cambiato i rapporti tra Anthropic e il governo americano. Tra Dario Amodei e Donald Trump. E le cui conseguenze non sono ancora del tutto chiare.
Gennaio 2026: il raid in Venezuela
Il 5 gennaio 2026, Nicolás Maduro arriva al tribunale federale di New York scortato da agenti federali, imputato con l’accusa di narco-terrorismo, traffico di droga e riciclaggio. L’operazione che ha portato alla sua cattura è stata condotta da forze speciali americane in una notte. Anzi, in appena un’ora. Sette militari feriti. 83 persone secondo il governo venezuelano.
Passano poche settimane, e mentre il mondo si riprende dallo shock per l’operazione lampo, del tutto inaspettata, il 14 febbraio 2026 The Guardian pubblica un’inchiesta sconvolgente. Claude, il modello di punta di Anthropic, era stato utilizzato nel corso dell’operazione. Il dispiegamento infatti era avvenuto attraverso la partnership tra Anthropic e Palantir Technologies, azienda di analisi dei dati che lavora da anni con il Dipartimento della Difesa e le agenzie federali di law enforcement, e che ha implementato tutte le proprie strutture e i processi tramite Claude. Per William Christou, l’operazione avrebbe incluso una componente di targeting assistita dall’AI, con bombardamenti su più siti a Caracas.
Insomma, per la prima volta in un’operazione militare che ha coinvolto vittime, l’AI è stata usata come strumento di supporto. Il problema, però, è che Anthropic di questo non era stata informata, e le sue linee guida vietavano esplicitamente l’uso di Claude per scopi violenti, lo sviluppo di armi e la sorveglianza.
Pressata dalla stampa, Anthropic ha dichiarato di:
“non poter commentare se Claude, o qualsiasi altro modello AI, sia stato utilizzato in operazioni specifiche, classificate o meno”.
pur specificando che qualsiasi utilizzo di Claude è tenuto a rispettare le proprie Usage Policies. Il Dipartimento della Difesa non ha commentato. Anthropic ha dichiarato che avrebbe rivalutato la partnership con il Dipartimento della Difesa alla luce delle rivelazioni. E da qui, l’escalation sarebbe incominciata.
Febbraio 2026: la resa dei conti con il Pentagono
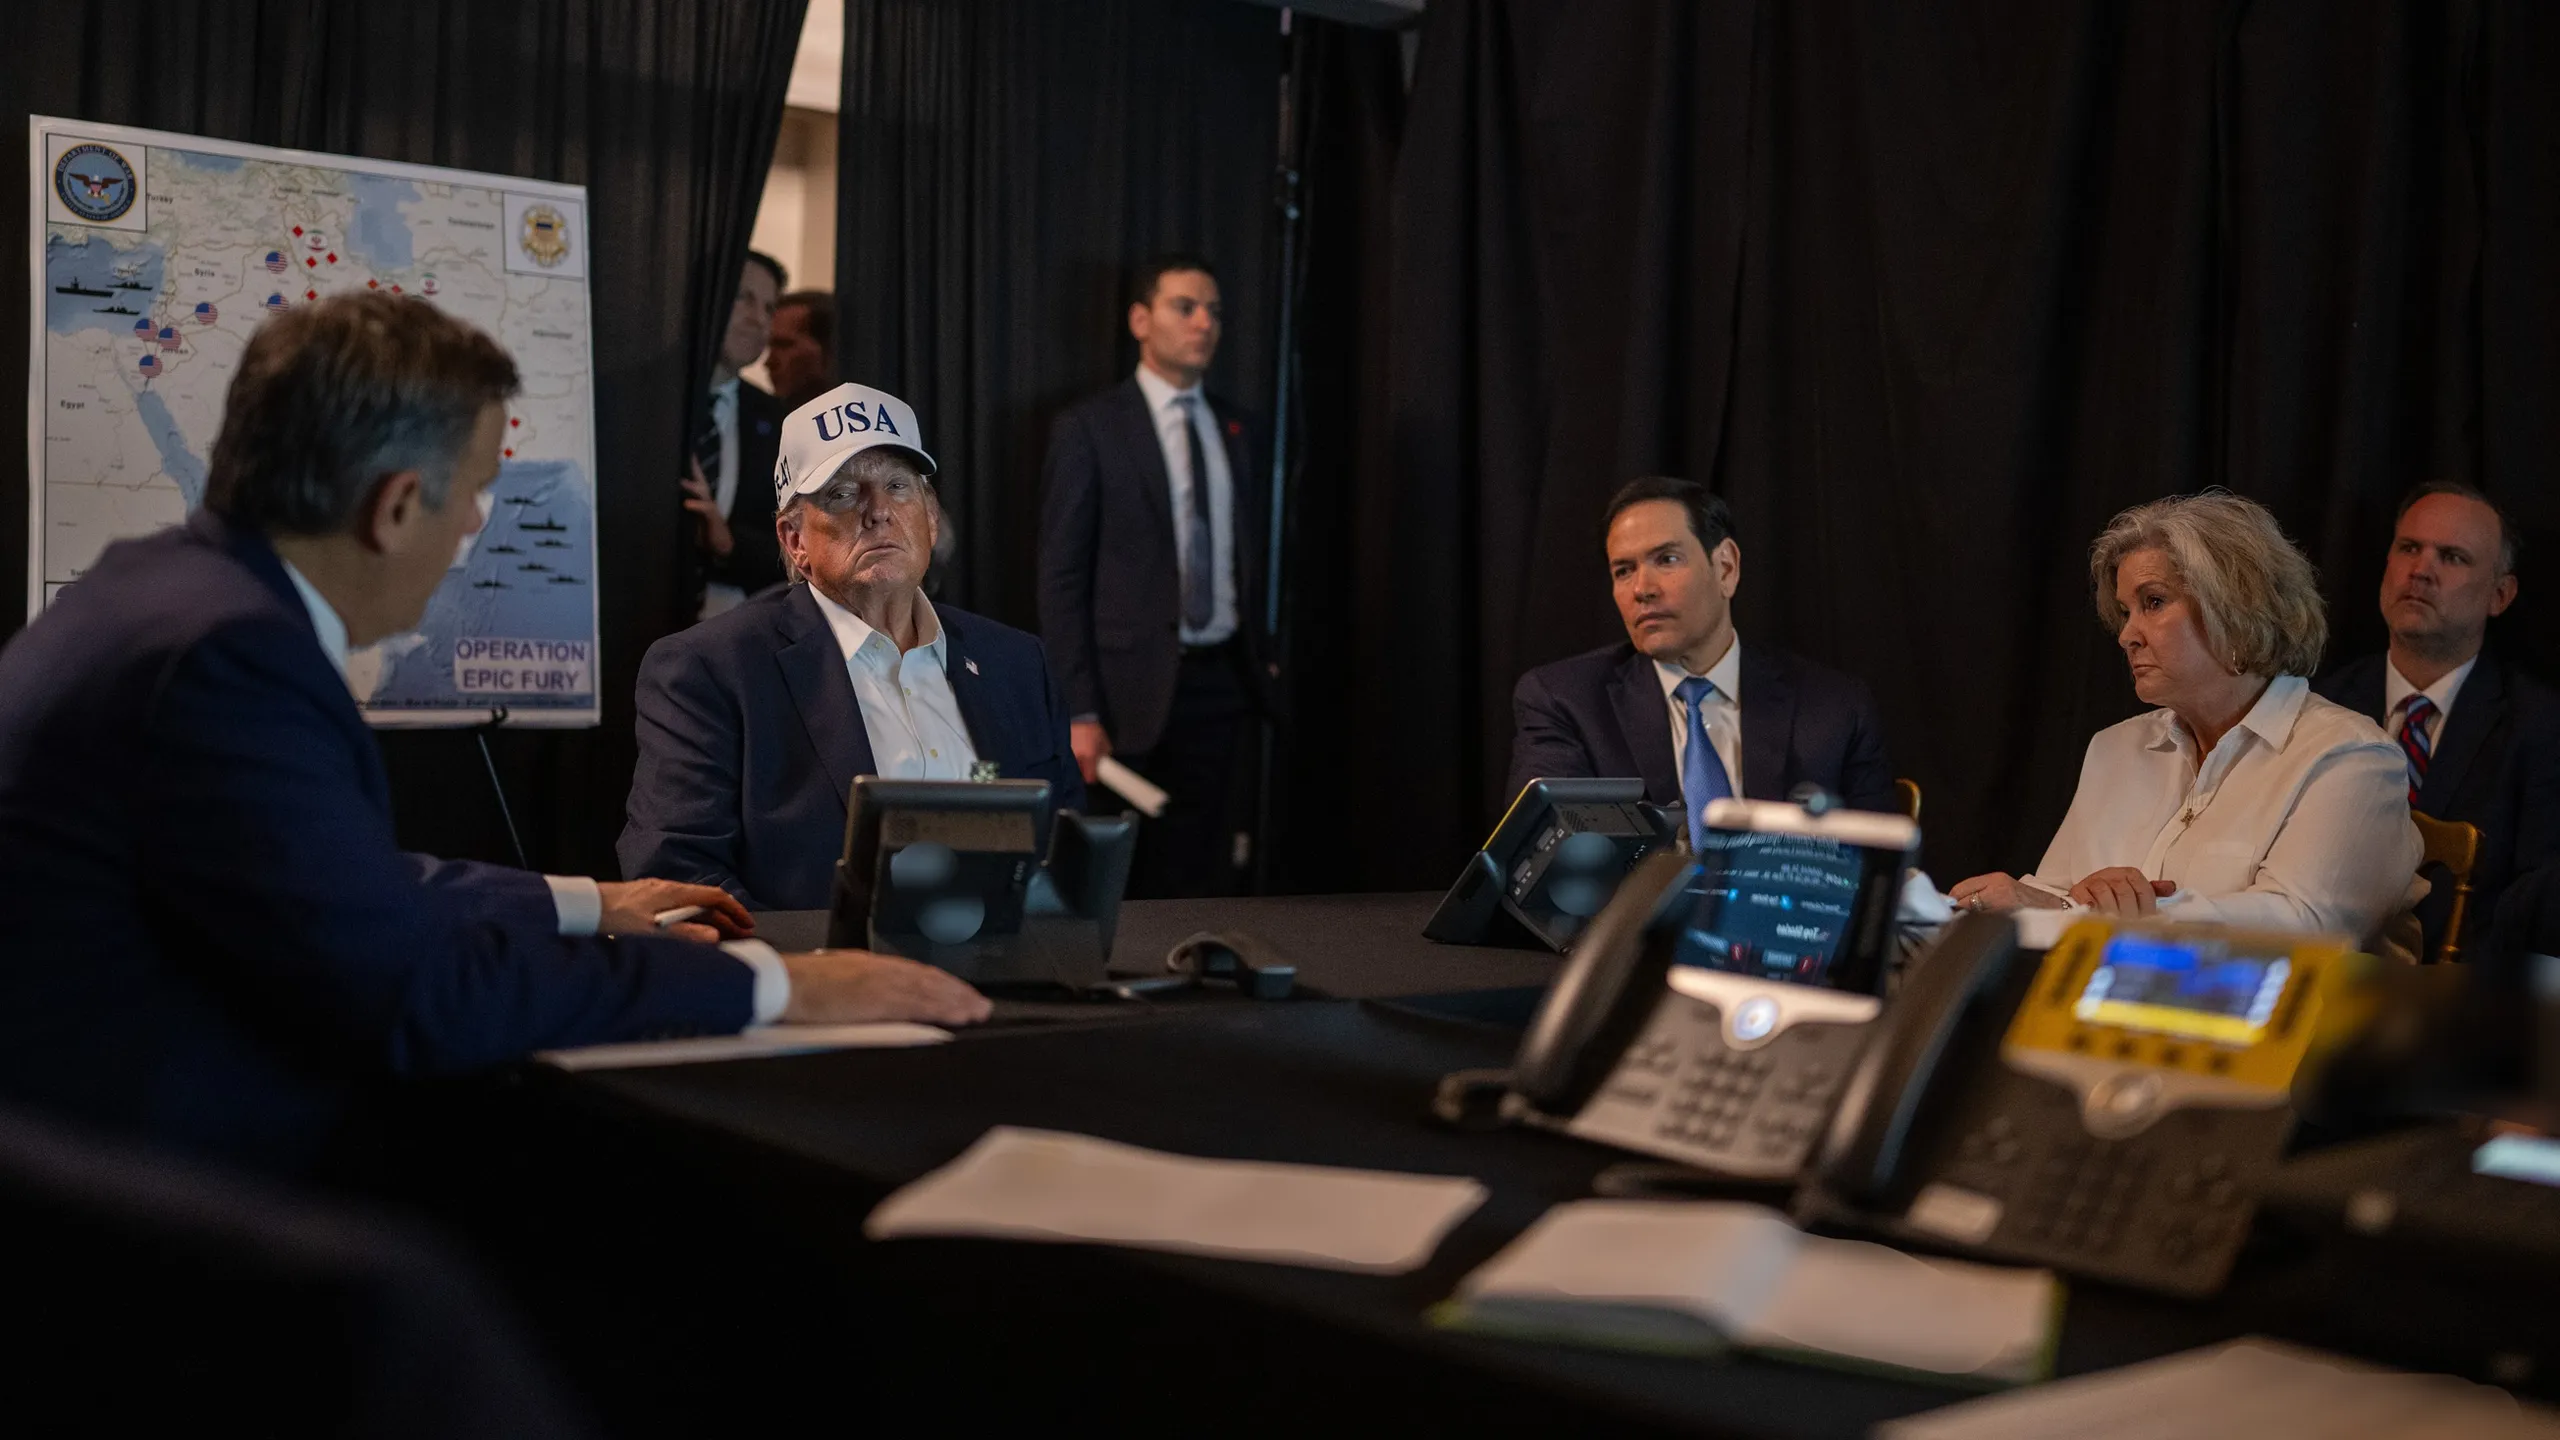
Nei giorni immediatamente successivi alla pubblicazione, le tensioni tra Anthropic e il Pentagono raggiungono il punto di rottura.
Il DoD, ribattezzato “Dipartimento della Guerra” dall’amministrazione Trump, era forte di un contratto con Anthropic da 200 milioni di dollari. Non molto, si potrebbe pensare, per un’organizzazione dal valore stimato di centinaia di miliardi. Però, dobbiamo tenere conto del fatto che lavorare con il governo significa ricevere appalti anche con la Nasa, e tantissimi altri dipartimenti governativi o paragovernativi.
Spazientito dall’atteggiamento di Anthropic, e forte del proprio peso, il DoD pretendeva adesso che il contratto venisse rinegoziato con una clausola che consentisse l’uso di Claude per ‘qualsiasi scopo legale’, rimuovendo le salvaguardie che Anthropic aveva inserito per impedire usi specifici.
Le due linee rosse dichiarate da Anthropic erano precise. La sorveglianza di massa dei cittadini americani. Le armi completamente autonome, senza supervisione umana nel processo decisionale letale. Il Pentagono rispondeva che queste restrizioni erano illegali perché ponevano un’azienda privata in posizione di dettare i termini operativi a un’istituzione governativa, e che in ogni caso considerava entrambi gli usi già legittimati dalla legge americana, rendendo qualunque forma di salvaguardia superflua.
Emil Michael, sottosegretario alla Difesa per la ricerca e l’ingegneria, avrebbe affermato che Anthropic stava per “oltrepassare il Rubicone”.
Quel passaggio non tarda a farsi aspettare. Il 26 febbraio 2026 Dario Amodei pubblica una dichiarazione ufficiale. “Non posso in coscienza acconsentire alla loro richiesta”, afferma.
Il testo spiega che il linguaggio contrattuale ricevuto dal DoD
“non aveva fatto quasi nessun progresso nel prevenire l’uso di Claude per la sorveglianza di massa degli americani o nelle armi completamente autonome”.
Amodei scrive che Anthropic capisce che sia il Dipartimento della Guerra, e non le aziende private, a prendere decisioni militari. Ma in un insieme ristretto di casi, l’AI avrebbe potuto minare i valori democratici invece di difenderli: e quei casi erano i due che aveva già identificato.
La risposta del Pentagono arriva immediata.
Il segretario alla Difesa Pete Hegseth fissa una scadenza al giorno successivo: accettare le condizioni o perdere il contratto e ricevere la designazione di ‘rischio per la supply chain della sicurezza nazionale’. La stessa sera, Emil Michael pubblica su X un post in cui definisce Amodei un “bugiardo” con un “God complex”.
Soffermiamoci un istante su questo concetto: rischio per la supply chain. Che significa?
Per Anthropic, vuol dire in sostanza perdere qualunque appalto statale o parastatale: tutte quelle collaborazioni che avevamo citato in precedenza con Nasa, AWS e moltissime altre realtà che fruttano (in questo caso sì) all’azenda di Amodei miliardi.
Solo una minaccia? Nient’affatto, perché il 27 febbraio Trump ordina alle agenzie federali di cessare immediatamente ogni utilizzo della tecnologia di Anthropic, con un periodo di sei mesi per il phase-out delle agenzie che la stavano già usando. L’OPM rimuove Claude dalla lista degli strumenti AI approvati e aggiunge Grok di xAI e Codex di OpenAI.
È rottura totale.
Il contratto che OpenAI ha firmato
Nelle stesse ore in cui Anthropic teneva la linea, OpenAI firmava quello stesso contratto che Anthropic aveva rifiutato, con il Dipartimento della Difesa americano. Sam Altman non era nuovo a collaborazioni in ambito bellico, avendo già provvisto i droni di Palmer Luckey di tecnologia OpenAI. Per giustificarsi dell’operazione, però, in un blog post specificava che il DoD considera illegale la sorveglianza di massa domestica e che non aveva intenzione di usare l’AI per questo scopo.
In un memo interno riportato da The Information, Amodei ha risposto definendo l’approccio di OpenAI “safety theater”.
OpenAI ha respinto questa versione come “clamorose bugie”.

Marzo 2026: il tentativo di de-escalation
Il 4 marzo 2026, pochi giorni più tardi, Amodei parla alla Morgan Stanley Technology, Media and Telecom Conference a San Francisco. Dice che Anthropic sta ancora parlando con il Pentagono per cercare di de-escalare la situazione e “arrivare a un accordo che funzioni per noi e funzioni per loro”.
Il 5 marzo, secondo il Financial Times, Amodei era tornato al tavolo delle trattative con Emil Michael in un ultimo tentativo di raggiungere un accordo. Il compromesso che stava cercando prevedeva accesso ai modelli Claude per le agenzie federali ma con garanzie specifiche sui due casi limite già dichiarati. Anthropic ha dichiarato nel frattempo che avrebbe contestato in tribunale la designazione come rischio per la supply chain, definendo le azioni del governo americano “di danno irreparabile per Anthropic”.
26 marzo 2026: la fuga di notizie su Mythos
Mentre tutto questo accadeva, e Anthropic si trovava già ad affrontare numerose grane economiche, politiche e legali, per un errore di configurazione del sistema di gestione dei testi di Anthropic, il 26 marzo 2026 vengono resi pubblicamente accessibili circa 3.000 asset interni non pubblicati. Tra questi c’è una bozza di annuncio che descrive quello che Anthropic definisce “di gran lunga il modello AI più potente mai sviluppato”. Il nome, lo sappiamo bene, è Mythos. E i file restano accessibili per alcune ore prima che la vulnerabilità venga corretta. A quel punto, la notizia è già circolata.
Quello che il materiale trapelato descriveva era un modello con caratteristiche tali da rendere Anthropic intimorita all’idea di rilasciarlo. In questo articolo spieghiamo il perché.
7 aprile 2026: il Project Glasswing
Undici giorni dopo la fuga di notizie, il 7 aprile 2026 Anthropic annuncia ufficialmente Project Glasswing: un programma ad accesso controllato che rende disponibile Claude Mythos Preview a un consorzio ristretto di organizzazioni selezionate, esclusivamente per lavoro difensivo di cybersecurity (rilevamento di vulnerabilità, test di sicurezza, revisione del codice e penetration testing sui sistemi propri dei partner e sulle librerie open source da cui dipendono).
I partner iniziali sono circa 45, con un roster che include AWS, Apple, Cisco, CrowdStrike, Cloudflare, Google, JPMorgan Chase, la Linux Foundation, Microsoft, Mozilla, NVIDIA e Palo Alto Networks. Il governo americano viene briefato a CISA e al Dipartimento del Commercio. Anthropic destina 100 milioni di dollari in crediti di utilizzo e 4 milioni in donazioni a progetti di sicurezza open source. Mythos rimane vietato al pubblico e non disponibile attraverso le API standard. Chi vuole accedervi deve passare attraverso Glasswing.

22 maggio 2026: i primi risultati
Il 22 maggio 2026, Anthropic pubblica i risultati del primo mese di Project Glasswing. Claude Mythos ha analizzato oltre 1.000 progetti open source e identificato 23.019 vulnerabilità. Di queste, 6.202 sono stimate di severità alta o critica. Un campione di 1.752 segnalazioni verificato da aziende di sicurezza indipendenti ha confermato il 90,6% come bug reali. Mozilla ha corretto 271 vulnerabilità in Firefox. Cloudflare ne ha trovate 2.000 nelle proprie infrastrutture critiche. Un partner bancario ha bloccato un trasferimento fraudolento da 1,5 milioni di dollari mid-execution.
Giugno 2026: espansione e contesto politico
In virtù di questi risultati, il 3 giugno 2026 Anthropic espande Project Glasswing a circa 150 organizzazioni, estendendo l’accesso a settori di infrastruttura critica tra cui energia, acqua, comunicazioni, sanità e hardware. L’accesso rimane su invito, vincolato da NDA e approvato in coordinamento con il governo americano. Ore dopo l’annuncio, l’amministrazione Trump firma un ordine esecutivo sull’AI con portata ridotta rispetto alle versioni precedenti: un framework volontario che richiede ai produttori di modelli avanzati di notificare il governo 30 giorni prima del rilascio pubblico.
Il 9 giugno 2026, contestualmente al lancio pubblico di Claude Fable 5, Anthropic distribuisce Claude Mythos 5 ai partner di Project Glasswing. Il modello condivide pesi e architettura con Fable 5. La differenza è che Fable 5 include tre classificatori di sicurezza in tempo reale che, per le query sensibili in ambito cybersecurity, biologia e chimica, reindirizzano verso Opus 4.8. Mythos 5 opera senza quei classificatori. Nonostante questo, il governo americano blocca la diffusione di Fable per circa due settimane. Ragioni di sicurezza, o ritorsione?
Lo stato delle cose a luglio 2026
La disputa formale tra Anthropic e il Dipartimento della Difesa non si è conclusa con un accordo pubblico. Il contratto originale da 200 milioni di dollari è stato cancellato. La designazione come rischio per la supply chain è tuttora contestata in sede legale. Il coordinamento con il governo americano continua attraverso Glasswing, con un formato diverso da quello che il Pentagono aveva richiesto.
OpenAI opera con il contratto che ha firmato. Google, Alphabet e xAI mantengono i propri accordi con il Dipartimento della Difesa. Anthropic ha scelto una strada diversa: un accesso controllato e condizionato. E solo il tempo rivelerà dove porterà.
E quindi, eccoci qui. Anthropic ha rifiutato un contratto governativo da 200 milioni di dollari dopo aver scoperto che il proprio prodotto era stato utilizzato in un’operazione militare letale senza il proprio consenso esplicito. Ha perso l’accesso a una parte rilevante del mercato federale, ha affrontato una designazione capace di compromettere altre collaborazioni istituzionali e ha risposto costruendo un sistema di distribuzione controllata per il modello più avanzato che avesse mai sviluppato.
Non sappiamo ancora se questa scelta proteggerà Anthropic o finirà per indebolirla. Sappiamo però che, con la guerra di mezzo, i principi dichiarati da un’azienda AI devono saper resistere ai contratti, alle pressioni politiche, alle opportunità economiche e agli usi che altri fanno della sua tecnologia.
È qui che il caso Anthropic supera Anthropic. Quando un modello entra nelle infrastrutture di uno Stato, la governance smette di essere una procedura interna e diventa una questione di potere.
Chi avrà il diritto di decidere fino a dove potrà spingersi l’intelligenza artificiale?
E chi sarà ancora disposto a fermarla quando quella decisione avrà un prezzo?
In attesa di queste risposte, la storia continua.
Nuove connessioni (FAQ)
Cosa insegna il caso Anthropic sulla governance dell’intelligenza artificiale?
Mostra che una policy acquista valore soltanto quando l’organizzazione è disposta ad applicarla anche sotto pressione. Anthropic aveva definito alcuni utilizzi incompatibili con i propri principi e si è trovata a dover difendere quelle scelte davanti al suo cliente più potente. Una vera AI Governance serve proprio a questo: tradurre valori generali in responsabilità, procedure, sistemi di controllo e limiti che continuino a funzionare quando entrano in gioco interessi economici, politici o reputazionali.
Le condizioni d’uso sono sufficienti per governare l’impiego di un modello AI?
Le condizioni d’uso definiscono ciò che è consentito, ma da sole non garantiscono che l’organizzazione sappia come verificare gli utilizzi, individuare le violazioni e intervenire. Il caso Anthropic mostra quanto possa diventare difficile mantenere il controllo quando un modello passa attraverso partner tecnologici, fornitori e infrastrutture esterne. Per questo la AI governance deve includere anche tracciabilità, processi di escalation, criteri di accesso, responsabilità contrattuali e modalità di sospensione.
Come può un’azienda prepararsi a utilizzi dell’AI che oggi non riesce ancora a prevedere?
Occorre definire in anticipo chi decide, quali rischi richiedono un controllo umano, quali utilizzi devono essere vietati e come aggiornare le regole quando cambiano tecnologia, mercato o normativa. Una governance efficace non prova a immaginare ogni singolo scenario futuro. Costruisce un sistema capace di riconoscere i casi critici e di reagire prima che una decisione tecnica diventi una crisi legale, politica o reputazionale. È su questo principio che Bliss costruisce i propri percorsi di AI Governance.